
Operação recente expôs o avanço de golpes que exploram a confiança do usuário em navegadores, mensagens e páginas aparentemente legítimas.
A segurança digital dos brasileiros ganhou um novo motivo de atenção nos últimos dias. Em 11 de setembro, o Ministério da Justiça e Segurança Pública divulgou detalhes da Operação ClickFix, realizada pela Polícia Civil de Santa Catarina com apoio do Laboratório de Operações Cibernéticas, que investigou uma organização especializada em fraudes eletrônicas e invasões de sistemas. Segundo o órgão, o grupo utilizava uma técnica conhecida como ClickFix para convencer vítimas a executar comandos maliciosos apresentados como soluções para falsos erros em sites e navegadores. A operação resultou na apreensão de mais de R$ 8,7 milhões em criptoativos, além do bloqueio de contas que pode chegar a R$ 93 milhões.
Embora a investigação envolva principalmente computadores e sistemas corporativos, o alerta interessa diretamente a quem usa celular, aplicativos e internet todos os dias. A técnica explora um comportamento simples e bastante comum: seguir instruções exibidas na tela quando algo parece estar com problema. Isso transforma a própria pessoa em parte involuntária da execução do golpe. Para o usuário comum, entender como esse mecanismo funciona é importante porque páginas falsas, mensagens e notificações podem aparecer durante atividades rotineiras na internet.
Por que o ClickFix chama atenção de quem usa internet no celular
O ClickFix não depende necessariamente de uma vulnerabilidade sofisticada para convencer a vítima. A estratégia utiliza engenharia social, uma técnica que manipula o comportamento do usuário por meio de situações aparentemente legítimas. O Centro de Tratamento e Resposta a Incidentes Cibernéticos de Governo já havia alertado, em maio, que campanhas desse tipo simulavam CAPTCHAs, atualizações de navegador e mensagens de erro para induzir pessoas a executar comandos maliciosos.
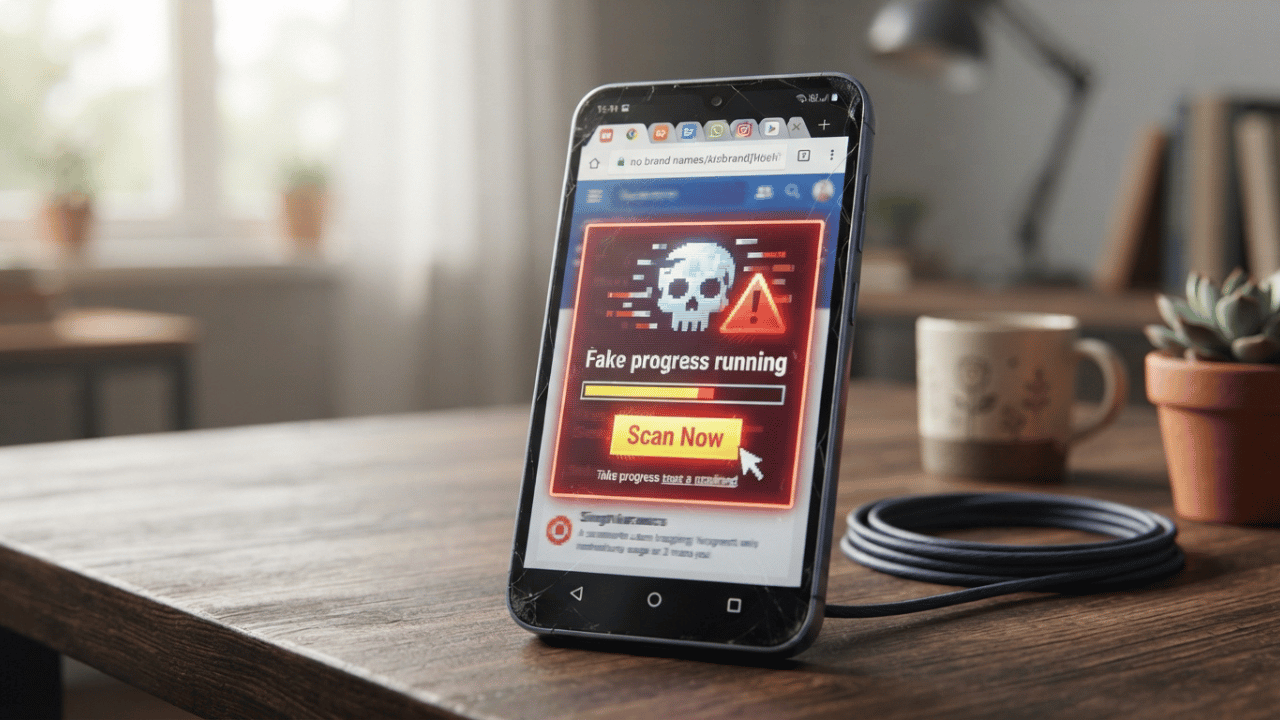
Na prática, o problema está justamente na aparência de normalidade. Uma pessoa pode encontrar uma página dizendo que precisa confirmar que é humana, atualizar determinado componente ou corrigir uma falha para continuar navegando. Em vez de explorar diretamente uma falha técnica, o criminoso tenta fazer com que o próprio usuário realize uma ação que normalmente não faria. É por isso que mensagens inesperadas pedindo para copiar, colar ou executar conteúdos devem ser tratadas com desconfiança, principalmente quando aparecem fora do fluxo habitual de um aplicativo ou serviço.
O risco também acompanha a mudança no comportamento digital dos brasileiros. O celular concentra hoje comunicação, bancos, redes sociais, documentos, compras e autenticação de diversos serviços. Mesmo quando determinado golpe começa em um computador, as consequências podem alcançar contas e informações acessadas posteriormente pelo smartphone. Por isso, a segurança não deve ser pensada apenas como uma questão de antivírus, mas também como uma combinação de atualização, atenção e proteção das contas digitais.
Como identificar uma página ou mensagem potencialmente perigosa
Um dos sinais mais importantes é a tentativa de criar urgência. Avisos que dizem que o navegador está quebrado, que uma conta será bloqueada ou que determinada verificação precisa ser concluída imediatamente merecem uma pausa antes de qualquer clique. O usuário deve observar o endereço do site, conferir se está realmente no domínio oficial do serviço e evitar seguir comandos apresentados por páginas desconhecidas. O simples fato de uma tela parecer profissional não significa que ela seja legítima.
Outro alerta aparece quando a página pede uma ação incomum para resolver um problema aparentemente simples. Um CAPTCHA tradicional serve para diferenciar pessoas de sistemas automatizados, mas não deveria exigir que o usuário execute comandos no computador. Da mesma forma, uma atualização legítima normalmente é realizada pelo próprio navegador, sistema operacional ou loja oficial de aplicativos, e não por meio de instruções improvisadas apresentadas em uma página desconhecida.
O cuidado também vale para links recebidos por mensagens, redes sociais e e-mails. A pessoa pode receber uma comunicação aparentemente enviada por empresa, banco, órgão público ou serviço conhecido e ser direcionada para uma página falsa. O Ministério da Justiça informou que, no caso investigado pela Operação ClickFix, os criminosos chegaram a utilizar falsas intimações atribuídas a órgãos policiais para induzir vítimas.
O que usuários de celular podem fazer para reduzir os riscos
A primeira medida é manter Android, iPhone, navegadores e aplicativos atualizados por canais oficiais. As atualizações corrigem falhas de segurança e também reduzem a exposição a técnicas que dependem de versões antigas dos programas. Além disso, recursos como bloqueio de tela, autenticação em dois fatores e gerenciadores de senhas ajudam a criar camadas adicionais de proteção para contas importantes.
Também é recomendável evitar a instalação de aplicativos por arquivos enviados em mensagens ou por páginas desconhecidas. No celular, a preferência deve ser pelas lojas oficiais e pelos mecanismos de atualização integrados ao próprio sistema. Antes de conceder permissões, o usuário pode verificar se elas fazem sentido para a função do aplicativo, especialmente quando envolvem acesso a mensagens, arquivos, câmera, microfone ou dados de localização.
A descoberta do esquema brasileiro mostra ainda que segurança digital não depende apenas das empresas. O Ministério da Justiça informou que a investigação identificou comprometimento de credenciais de órgãos públicos, sistemas policiais e do Poder Judiciário, além de dados sensíveis de empresas ligadas ao mercado financeiro. Isso reforça uma tendência importante: golpes modernos exploram a conexão entre pessoas, dispositivos, aplicativos e serviços, tornando a proteção de cada conta uma parte relevante da segurança de todo o ecossistema digital.
Nos próximos meses, a tendência é que golpes baseados em engenharia social continuem buscando formas de parecer cada vez mais legítimos. Pesquisas recentes da Microsoft também identificaram uma evolução da técnica ClickFix, mostrando que criminosos vêm combinando interrupções falsas do navegador com instruções enganosas para aumentar a chance de a vítima seguir o procedimento indicado. Para quem usa celular e internet diariamente, isso significa que reconhecer um golpe dependerá cada vez menos de identificar um aplicativo malicioso e mais de perceber quando uma página ou mensagem está tentando induzir uma ação incomum.
A principal mudança de comportamento, portanto, é simples: quando uma tela pedir uma solução estranha para um problema comum, vale parar antes de seguir as instruções. Conferir o endereço, fechar a página e acessar o serviço diretamente pelo aplicativo ou site oficial pode evitar que uma situação aparentemente banal se transforme em um incidente de segurança. A expansão dos serviços digitais torna essa atenção ainda mais importante, porque uma única conta comprometida pode abrir caminho para outros serviços conectados.
Fontes utilizadas:
- Ministério da Justiça e Segurança Pública — Operação ClickFix (Serviços e Informações do Brasil)
- CTIR Gov/GSI — Recomendação 03/2026 sobre a campanha ClickFix (Serviços e Informações do Brasil)
- CTIR Gov/GSI — Recomendações de segurança cibernética de 2026
- Microsoft Security — evolução da técnica ClickFix/CrashFix (microsoft.com)