
Novo tipo de ameaça usa recursos do Android para esconder uma segunda versão de aplicativos bancários e reforça a importância da segurança no celular.
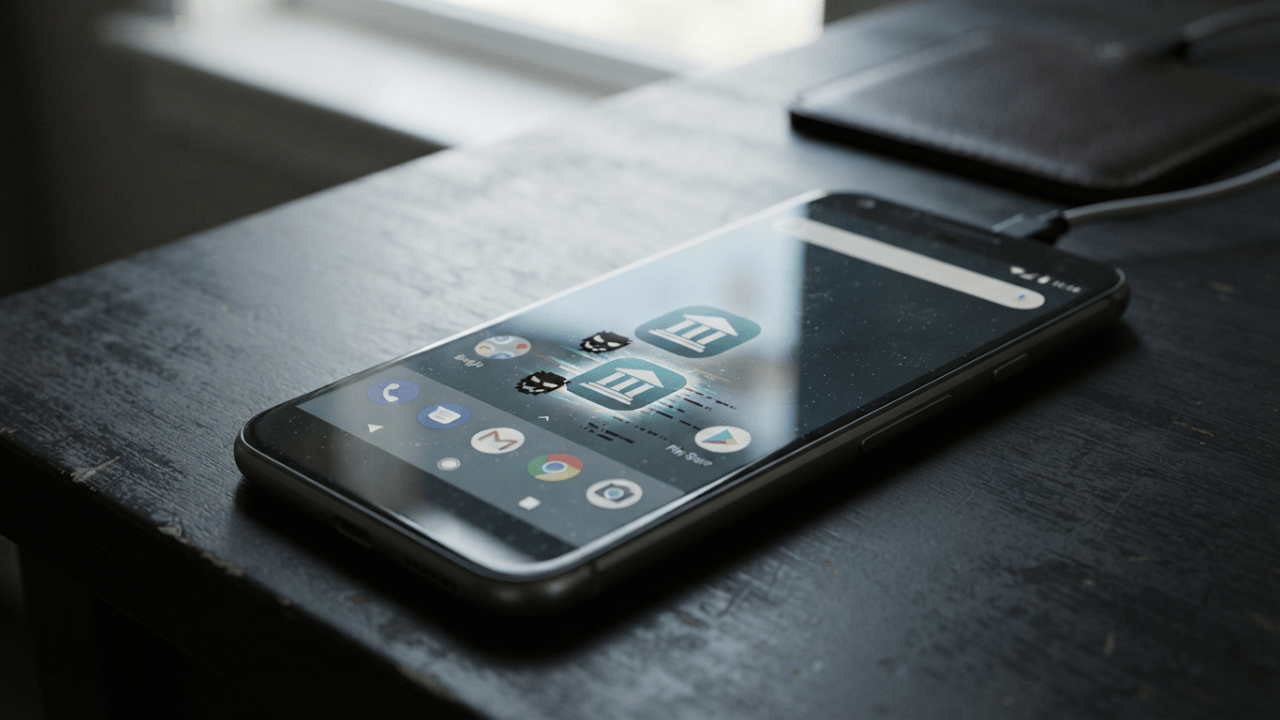
Uma nova ameaça para celulares Android chama atenção por explorar justamente um dos recursos mais importantes dos smartphones atuais: a capacidade de executar diferentes ambientes e aplicativos no mesmo aparelho. Pesquisadores identificaram uma evolução do malware bancário Gigabud capaz de criar um perfil de trabalho separado no dispositivo infectado, permitindo executar uma cópia do aplicativo bancário sem que ela fique imediatamente evidente para o usuário. A descoberta foi divulgada nesta semana por pesquisadores de segurança e mostra como golpes digitais estão ficando mais sofisticados.
O problema vai além de simplesmente instalar um aplicativo malicioso. A técnica pode dificultar a percepção de que existe uma atividade suspeita no celular, especialmente para quem costuma confiar apenas na aparência dos aplicativos instalados. Para o usuário comum, a situação levanta uma dúvida importante: como saber se o celular está seguro quando uma ameaça consegue aproveitar recursos legítimos do próprio Android? A resposta passa por atualizações, origem dos aplicativos, permissões concedidas e comportamento diante de mensagens ou links inesperados.
Como o malware consegue se esconder dentro do celular
O Gigabud já era conhecido por atuar como um trojan bancário, mas a técnica identificada pelos pesquisadores acrescenta uma camada diferente ao ataque. Segundo a análise divulgada pela Malwarebytes, o malware consegue criar um perfil de trabalho no Android e executar ali uma versão separada de aplicativos. Na prática, isso permite que determinadas atividades ocorram em um espaço diferente daquele que o usuário normalmente observa ao navegar pelo telefone.
Esse tipo de estratégia é preocupante porque aproveita mecanismos legítimos do sistema operacional. Perfis separados podem ter utilidade em ambientes corporativos, por exemplo, quando uma organização precisa separar informações profissionais e pessoais no mesmo aparelho. O problema surge quando uma ameaça tenta usar essa separação para dificultar a identificação de uma atividade maliciosa. Para quem utiliza o smartphone apenas como ferramenta pessoal, a existência de um ambiente adicional pode não ser algo que desperte atenção imediatamente.
A ameaça também mostra por que a segurança de um celular não depende apenas de ter um antivírus instalado. Aplicativos maliciosos podem tentar abusar de permissões, recursos de acessibilidade, notificações e outras funções do sistema para ampliar seu controle sobre o aparelho. Em situações assim, o comportamento do usuário continua sendo uma das principais barreiras contra a instalação inicial do malware.
Outro ponto importante é que ataques desse tipo podem explorar engenharia social antes mesmo de qualquer ação técnica. Uma mensagem aparentemente urgente, uma falsa atualização, um aplicativo distribuído fora da loja oficial ou um anúncio enganoso podem ser usados para convencer a vítima a instalar algo. Por isso, a pergunta mais importante nem sempre é apenas “qual antivírus devo usar?”, mas também “como esse aplicativo chegou ao meu celular?”.
Por que o risco aumenta para quem usa aplicativos bancários
O interesse dos criminosos por celulares está diretamente relacionado à quantidade de informações concentradas nesses dispositivos. Hoje, um único smartphone pode reunir aplicativos bancários, carteiras digitais, redes sociais, e-mail, armazenamento em nuvem e serviços de autenticação. Quando uma ameaça consegue controlar parte desse ambiente, o potencial de impacto deixa de estar restrito a um único aplicativo.
Para o usuário, isso significa que o cuidado precisa começar antes da instalação. Aplicativos devem ser obtidos preferencialmente por lojas oficiais e é importante conferir desenvolvedor, avaliações, número de downloads e permissões solicitadas. Nenhum desses elementos garante proteção absoluta, mas eles ajudam a identificar situações suspeitas antes que o software tenha acesso ao aparelho.
Também é importante manter Android e aplicativos atualizados. As atualizações não servem apenas para adicionar funções ou modificar a aparência do sistema. Elas podem corrigir falhas de segurança e melhorar mecanismos utilizados para detectar comportamentos suspeitos. O próprio Google vem ampliando recursos de proteção e segurança no Android, ao mesmo tempo em que modifica a forma como aplicativos e desenvolvedores são verificados.
Outro cuidado é evitar a instalação de arquivos APK encontrados em links enviados por mensagens ou páginas desconhecidas. Embora a instalação fora da loja possa ter usos legítimos em determinadas situações, ela também aumenta a exposição a softwares que não passaram pelos mesmos processos de distribuição disponíveis nas lojas oficiais. Para a maioria dos usuários, não existe vantagem prática em assumir esse risco apenas para instalar uma aplicação desconhecida.
O que muda na segurança dos smartphones daqui para frente
A descoberta acontece em um momento em que o Android está passando por mudanças importantes relacionadas à distribuição e à verificação de aplicativos. O Google anunciou mecanismos de verificação de desenvolvedores e mudanças relacionadas à instalação de aplicativos fora das lojas, justamente em uma tentativa de dificultar a distribuição de softwares maliciosos. A discussão mostra que a segurança do celular está cada vez mais ligada não apenas ao sistema operacional, mas também à origem e à identidade de quem distribui cada aplicativo.
Ao mesmo tempo, os smartphones estão incorporando cada vez mais inteligência artificial e recursos capazes de analisar atividades suspeitas. O Google também vem adicionando funções de segurança baseadas em tecnologia no Android, enquanto fabricantes e empresas de segurança trabalham para detectar golpes antes que eles causem prejuízos. Essa evolução pode tornar os celulares mais resistentes, mas não elimina completamente a necessidade de atenção por parte do usuário.
A tendência é que os golpes móveis deixem de depender exclusivamente de aplicativos obviamente falsos e passem a explorar recursos legítimos dos sistemas. Isso significa que sinais como consumo anormal de bateria, aplicativos desconhecidos, alterações inesperadas em configurações, notificações estranhas ou comportamentos diferentes do aparelho merecem atenção. Em caso de suspeita, o usuário deve evitar realizar operações bancárias até verificar a situação do dispositivo.
Para empresas, o cenário também reforça a importância de políticas de segurança em celulares usados para trabalho. A separação entre informações pessoais e corporativas pode ajudar na organização dos dados, mas precisa ser acompanhada de controles adequados. Para usuários comuns, a principal mudança é compreender que o smartphone deixou de ser apenas um telefone e passou a funcionar como uma central de identidade digital, pagamentos, comunicação e armazenamento de informações.
Nos próximos meses, a disputa entre criminosos e fabricantes deve continuar evoluindo. De um lado, ameaças poderão explorar recursos cada vez mais sofisticados do Android e de outros sistemas móveis. Do outro, mecanismos de verificação, inteligência artificial e proteção integrada tendem a ganhar espaço para identificar comportamentos suspeitos antes que eles afetem o usuário. Para quem depende do celular no dia a dia, manter o sistema atualizado, instalar aplicativos de fontes confiáveis e desconfiar de solicitações inesperadas continuará sendo uma parte essencial da segurança digital.
Fontes:
- Malwarebytes — Android malware cria cópia escondida de aplicativo bancário
- Google Android — Novidades de segurança e privacidade em 2026
- Google — Nova camada de segurança para dispositivos Android certificados
- Google Android — Novas proteções para conexões de rede
- Google Android — Atualização de setembro de 2026